
Milyonlarca İnternet Sitesi Risk Altında mı? PHP Açığı İçin Acil Uyarı
İnternetin en yaygın yazılım altyapılarından PHP’de tespit edilen kritik güvenlik açıkları dünyayı alarma geçirdi.
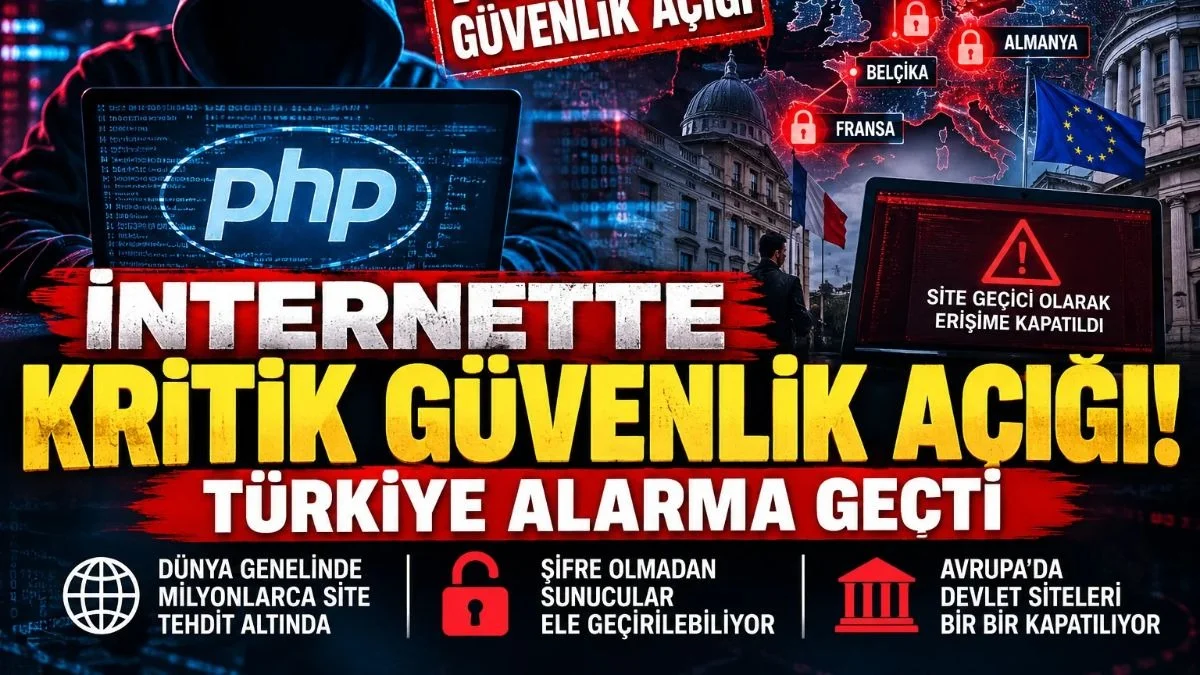
İnternette Siber Alarm! Şifre Bile Kurtaramayabilir: Devlet Siteleri Kapatılıyor
Dünya genelinde milyonlarca internet sitesinin kullandığı PHP yazılım altyapısında tespit edilen iki kritik güvenlik açığı siber güvenlik alarmına yol açtı. Belirli koşullarda şifre olmadan uzaktan kod çalıştırılmasına imkân tanıyabilen açıklar nedeniyle Avrupa’da bazı kamu kurumlarının internet siteleri tedbir amacıyla erişime kapatıldı. Türkiye’de de ulusal güvenlik taramaları başlatıldığı bildirildi.
İnternet dünyası kritik bir güvenlik tehdidiyle karşı karşıya! Dünya genelinde internet sitelerinin altyapısında yaygın biçimde kullanılan PHP programlama dilinde ortaya çıkarılan iki ciddi güvenlik açığı, kamu kurumlarından özel şirketlere kadar geniş bir kesimi alarma geçirdi.
En büyük tehlike ise saldırganların, savunmasız sistemlerde belirli koşullar altında kullanıcı adı ve şifreye ihtiyaç duymadan uzaktan zararlı kod çalıştırabilmesi. Güvenlik açığının kötüye kullanılması durumunda internet siteleri ele geçirilebilir, hassas veriler tehlikeye girebilir ve dijital hizmetler kesintiye uğrayabilir.
AVRUPA’DA DEVLET SİTELERİNE KAPATMA TEDBİRİ
Güvenlik açığının oluşturduğu riskler nedeniyle Avrupa’nın bazı ülkelerinde kamu kurumları internet sitelerini geçici olarak erişime kapattı.
Fransa, Hollanda, Almanya, Finlandiya ve Belçika’nın da aralarında bulunduğu ülkelerde çeşitli dijital hizmetler için önleyici tedbirler alındığı bildirildi. Hollanda’da ulusal dijital kimlik sistemi DigiD ile bazı kamu kurumlarının internet sitelerinin de tedbirlerden etkilendiği aktarıldı.
Yetkililerin attığı adımların temel amacı, olası saldırıların önüne geçmek ve kritik dijital altyapıları korumak.
Ancak önemli bir ayrıntı var: Bir internet sitesinin geçici olarak kapatılması, o sitenin mutlaka saldırıya uğradığı anlamına gelmiyor. Bazı kurumlar, riskleri azaltmak amacıyla önceden tedbir alıyor.
TÜRKİYE’DE ULUSAL SİBER GÜVENLİK TARAMASI
Türkiye’de de söz konusu güvenlik risklerine karşı harekete geçildiği bildirildi. Cumhurbaşkanlığı Siber Güvenlik Başkanlığının kamu kurumları, özel sektör kuruluşları ve kritik altyapıları kapsayan güvenlik taramaları başlattığı, ilgili kurumlara acil önlem çağrısı iletildiği belirtildi.
Sistem yöneticilerinden internete açık altyapılarını kontrol etmeleri, güvenlik güncellemelerini uygulamaları ve gereksiz dış bağlantıları sınırlandırmaları istendi.
Siber güvenlik uzmanları açısından en kritik konu, yalnızca açığın kapatılması değil, sistemlerin daha önce saldırganlar tarafından hedef alınıp alınmadığının da araştırılması.
PHP KULLANAN HER SİTE TEHLİKEDE Mİ?
PHP, haber sitelerinden e-ticaret platformlarına, kurumsal internet sayfalarından içerik yönetim sistemlerine kadar çok geniş bir alanda kullanılıyor. WordPress, Drupal ve Joomla gibi sistemler de PHP tabanlı altyapılardan yararlanıyor.
Bu yaygın kullanım, güvenlik açığının neden dünya çapında endişe yarattığını ortaya koyuyor.
Bununla birlikte PHP kullanan bütün internet sitelerinin doğrudan savunmasız olduğu söylenemez. Risk; kullanılan PHP sürümüne, sistem yapılandırmasına ve ilgili bileşenlerin durumuna göre değişiyor.
SİTE SAHİPLERİ VE YÖNETİCİLERİ NE YAPMALI?
İnternet sitesi sahipleri, yöneticileri ve yazılım firmalarının vakit kaybetmeden şu kontrolleri yapması gerekiyor:
-
PHP sürümünü kontrol edin: Kullanılan sürümün güvenlik güncellemelerini alıp almadığını doğrulayın.
-
Güncellemeleri uygulayın: PHP geliştiricilerinin yayımladığı ilgili güvenlik yamalarını ve uyumlu yazılım güncellemelerini yükleyin.
-
Sunucu erişimlerini sınırlandırın: Gereksiz dış bağlantıları kapatın, erişim izinlerini gözden geçirin.
-
Log kayıtlarını inceleyin: Şüpheli istekleri, beklenmeyen dosya değişikliklerini ve olağan dışı sunucu hareketlerini araştırın.
-
Yedeklerinizi güvenceye alın: Güncel ve mümkünse ayrı bir ortamda tutulan yedeklerin kullanılabilirliğini kontrol edin.
Özellikle eski ve güncelleme desteği sona ermiş yazılım sürümlerini kullanan siteler için risk değerlendirmesi büyük önem taşıyor.
YAPAY ZEKÂ GÜVENLİK AÇIKLARININ TESPİTİNDE DEVREDE
Güvenlik açığının tespit sürecinde yapay zekâ destekli analiz araçlarının da kullanıldığı bildirildi. Siber güvenlik araştırmacılarının yazılımdaki hataları inceleyerek saldırı ihtimallerini değerlendirdiği ve geliştiricilere bildirimde bulunduğu aktarıldı.
Bu gelişme, yapay zekânın siber güvenlikte hem savunma hem de tehdit analizi açısından giderek daha fazla rol üstlendiğini gösteriyor. Ancak güvenlik açıklarının bulunması kadar, bunların hızla giderilmesi ve sistemlerin düzenli denetlenmesi de hayati önem taşıyor.
DİJİTAL DÜNYADA GÜVENLİK SINAVI
PHP altyapısında ortaya çıkan kritik güvenlik açıkları, internet sitelerinin güncel tutulmasının artık ertelenebilecek bir teknik işlem olmadığını bir kez daha gösterdi.
Kamu kurumları, haber siteleri, şirketler ve çevrim içi hizmet sağlayıcıları için öncelik; güvenlik yamalarını uygulamak, erişimleri kontrol etmek ve olası ihlal belirtilerini araştırmak olmalı.
Unutulmaması gereken nokta şu: Bir güvenlik açığının duyurulması, her sitenin ele geçirildiği anlamına gelmez. Ancak gerekli güncellemelerin geciktirilmesi, önlenebilir bir riski ciddi bir güvenlik krizine dönüştürebilir.
Editör notu: Güvenlik açığına ilişkin teknik sürümler, etkilenen sistemler ve resmî kurum açıklamaları yayımlanan güvenlik bültenlerinden doğrulanarak takip edilmelidir.
İlgili Haberler
Yorumlar (0)
Bu içerik için henüz onaylanmış yorum yok.